Security Implications of IDs and EAI, and the Role of ICANN
Walaa Jamaluddin (ICANN NextGen Delegate Kuwait). Pembicara ke-4 dalam kegiatan ICANN87 Bali di Ruang Jakarta A pada hari Rabu tanggal 21 Oktober 2026.
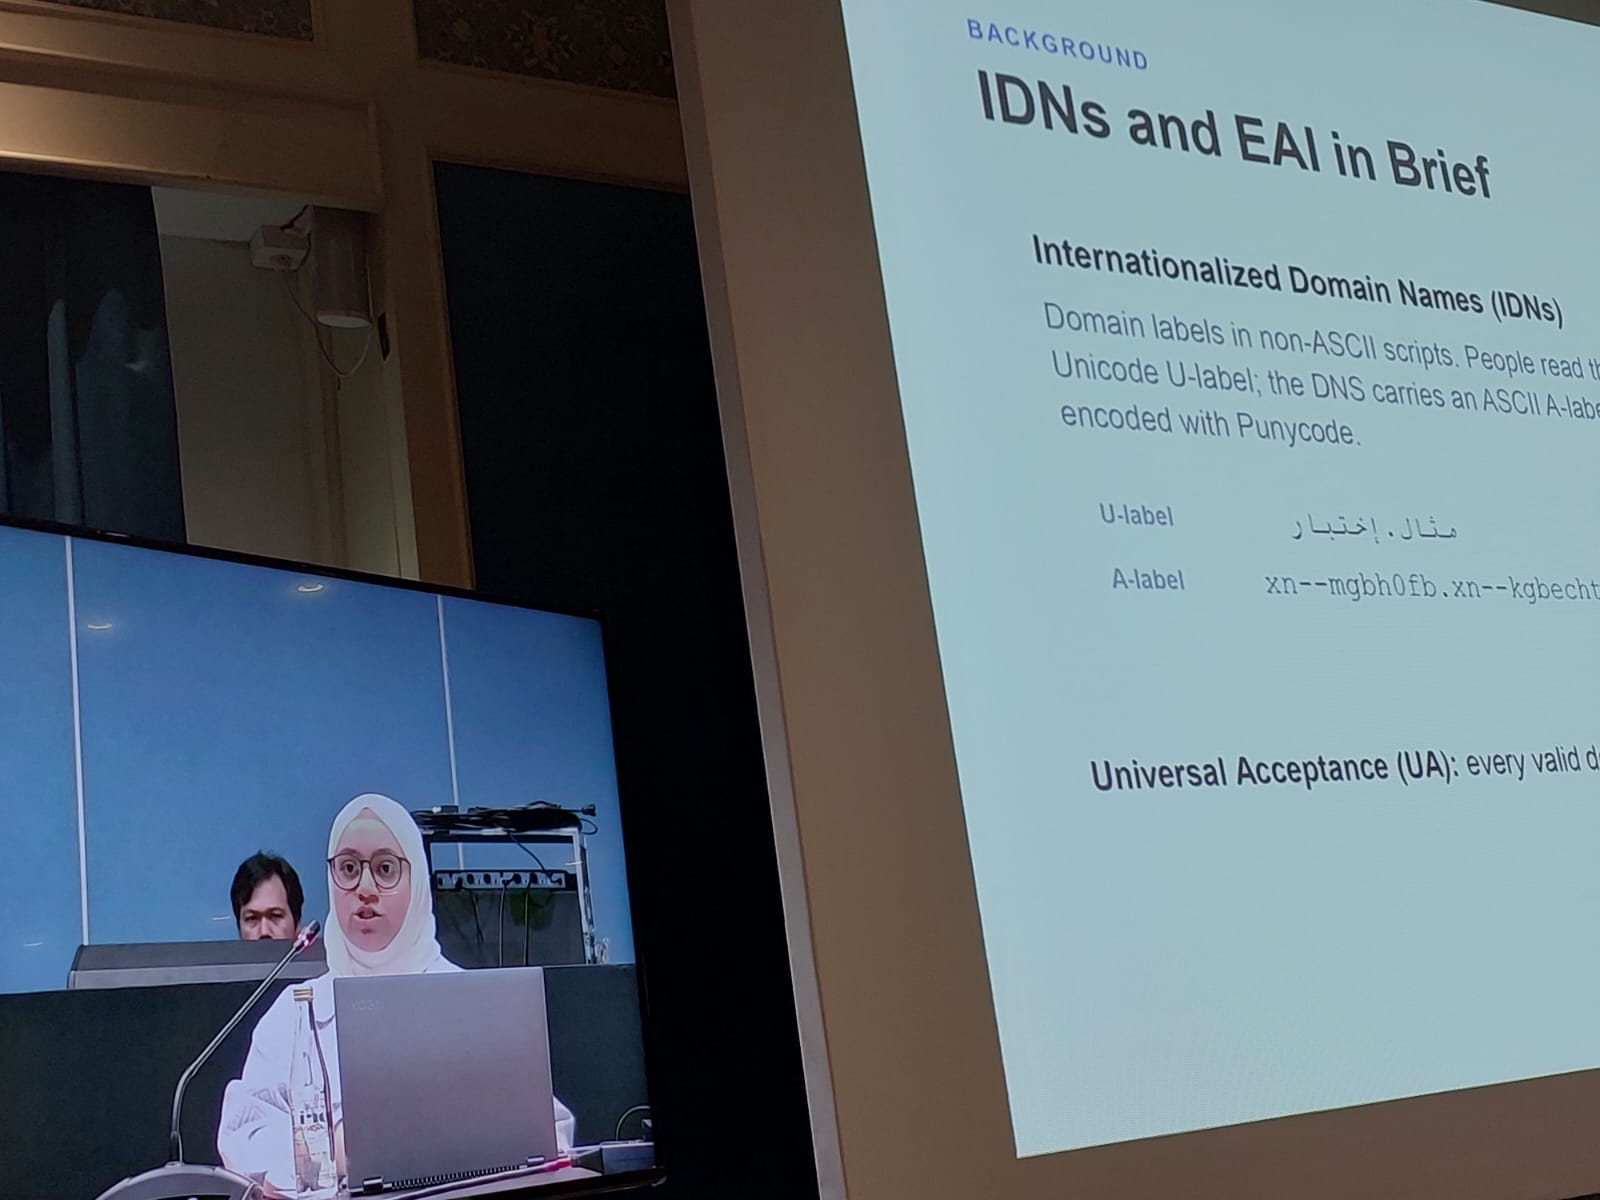
Dokumen ini membahas implikasi keamanan dari Internationalized Domain Names (IDNs) dan Email Address Internationalization (EAI), risiko serta kontrol yang menyertainya, serta batasan peran ICANN dalam mengelolanya.
- Pengantar IDN dan EAI
IDN (Internationalized Domain Names): Label domain dalam skrip non-ASCII di mana pengguna membaca U-label berbasis Unicode, sementara DNS memproses A-label berbasis ASCII yang dienkode dengan Punycode.
EAI (Email Address Internationalization): Penggunaan UTF-8 pada bagian lokal maupun domain alamat email, yang ditransmisikan melalui SMTP menggunakan ekstensi SMTPUTF8.
Universal Acceptance (UA): Memastikan setiap nama domain dan alamat email yang valid dapat berfungsi di semua aplikasi.
- Dampak UA terhadap Keamanan
Peningkatan Keamanan: Nama domain menjadi lebih mudah dibaca, mengurangi kesalahan transliterasi ke huruf Latin, serta memberikan penanganan yang konsisten.
Risiko/Kerentanan: Membuka celah untuk homograph (huruf yang terlihat mirip tetapi memiliki titik kode Unicode berbeda), memperluas ruang nama (namespace) yang harus dipantau, serta menambah tahapan pemrosesan data (validasi, penyimpanan, dan tampilan).
- Permasalahan dan Ancaman Keamanan (Threat Surface)
Serangan Homograf (Homograph Attack): Contohnya penggunaan huruf mirip seperti huruf b dengan titik di bawahnya (U+1E05) untuk menggantikan huruf b standar (U+0062) pada domain palsu (misalnya situs tiruan adobe.com yang menyebarkan malware).
Label Varian & Teks Dua Arah (Bidi): Varian ejaan dalam satu skrip yang sama dapat disalahgunakan, serta teks Arab/Persia (kanan-ke-kiri) dapat mengubah tata letak visual pada layar.
Permasalahan EAI: Bagian lokal yang sensitif terhadap huruf besar/kecil (case-sensitive), kesenjangan normalisasi UTF-8, potensi penurunan (downgrade) ke alias ASCII, serta ketidakcocokan antara filter spam dan klien email.
Titik Penanganan dalam Sistem Siap-UA
- Pengelolaan risiko harus dilakukan secara tepat pada setiap tahapan, mulai dari proses Penerimaan (Accept), Validasi (Validate menggunakan standar IDNA2008), Penyimpanan (Store dalam format UTF-8 dengan normalisasi NFC), Pemrosesan (Process), hingga Tampilan (Display).
Adopsi dan Peran ICANN
Adopsi Belum Merata: Berdasarkan laporan ICANN 2026, baru sekitar 29% domain yang memiliki server surat elektronik siap-UA, membuat sistem parsial rentan mengalami penolakan.
Lapisan Mitigasi: Melibatkan standar IETF/Unicode, aturan registri/registrar (di bawah ICANN), peramban serta klien email, hingga operator surat elektronik.
Cakupan Peran ICANN: ICANN mengatur zona akar (root zone), kebijakan pendaftaran domain tingkat atas generik (gTLD), dan pengukuran adopsi UA. Namun, protokol teknis (IETF) dan pengembangan aplikasi/peramban berada di luar yurisdiksi ICANN.
Kesimpulan
Keamanan Dua Arah: Penerimaan Universal mengubah lanskap keamanan secara simultan—di satu sisi memudahkan verifikasi identitas pengguna dalam skrip asli mereka, namun di sisi lain memberikan celah bagi penyerang untuk memanfaatkan kemiripan karakter (homograf).
Solusi Bukan Kembali ke ASCII: Menolak IDN atau EAI bukanlah solusi yang tepat karena justru akan mengecualikan miliaran pengguna non-Latin.
Pendekatan Holistik: Keamanan digital multibahasa dapat dicapai melalui penguatan aturan pendaftaran di tingkat registri (oleh ICANN), penerapan standar mitigasi yang benar pada perangkat lunak, serta penanganan sistem email yang konsisten.
Tanggapan (0)
Belum ada tanggapan. Jadilah yang pertama menulis.