Addressing DNS Abuse and Trademark Misuse
Sanjina Kshetri (ICANN87 NextGen, 2026 - Nepal). Pembicara ke-5 dalam kegiatan ICANN87 Bali di Ruang Jakarta A pada hari Rabu tanggal 21 Oktober 2026.
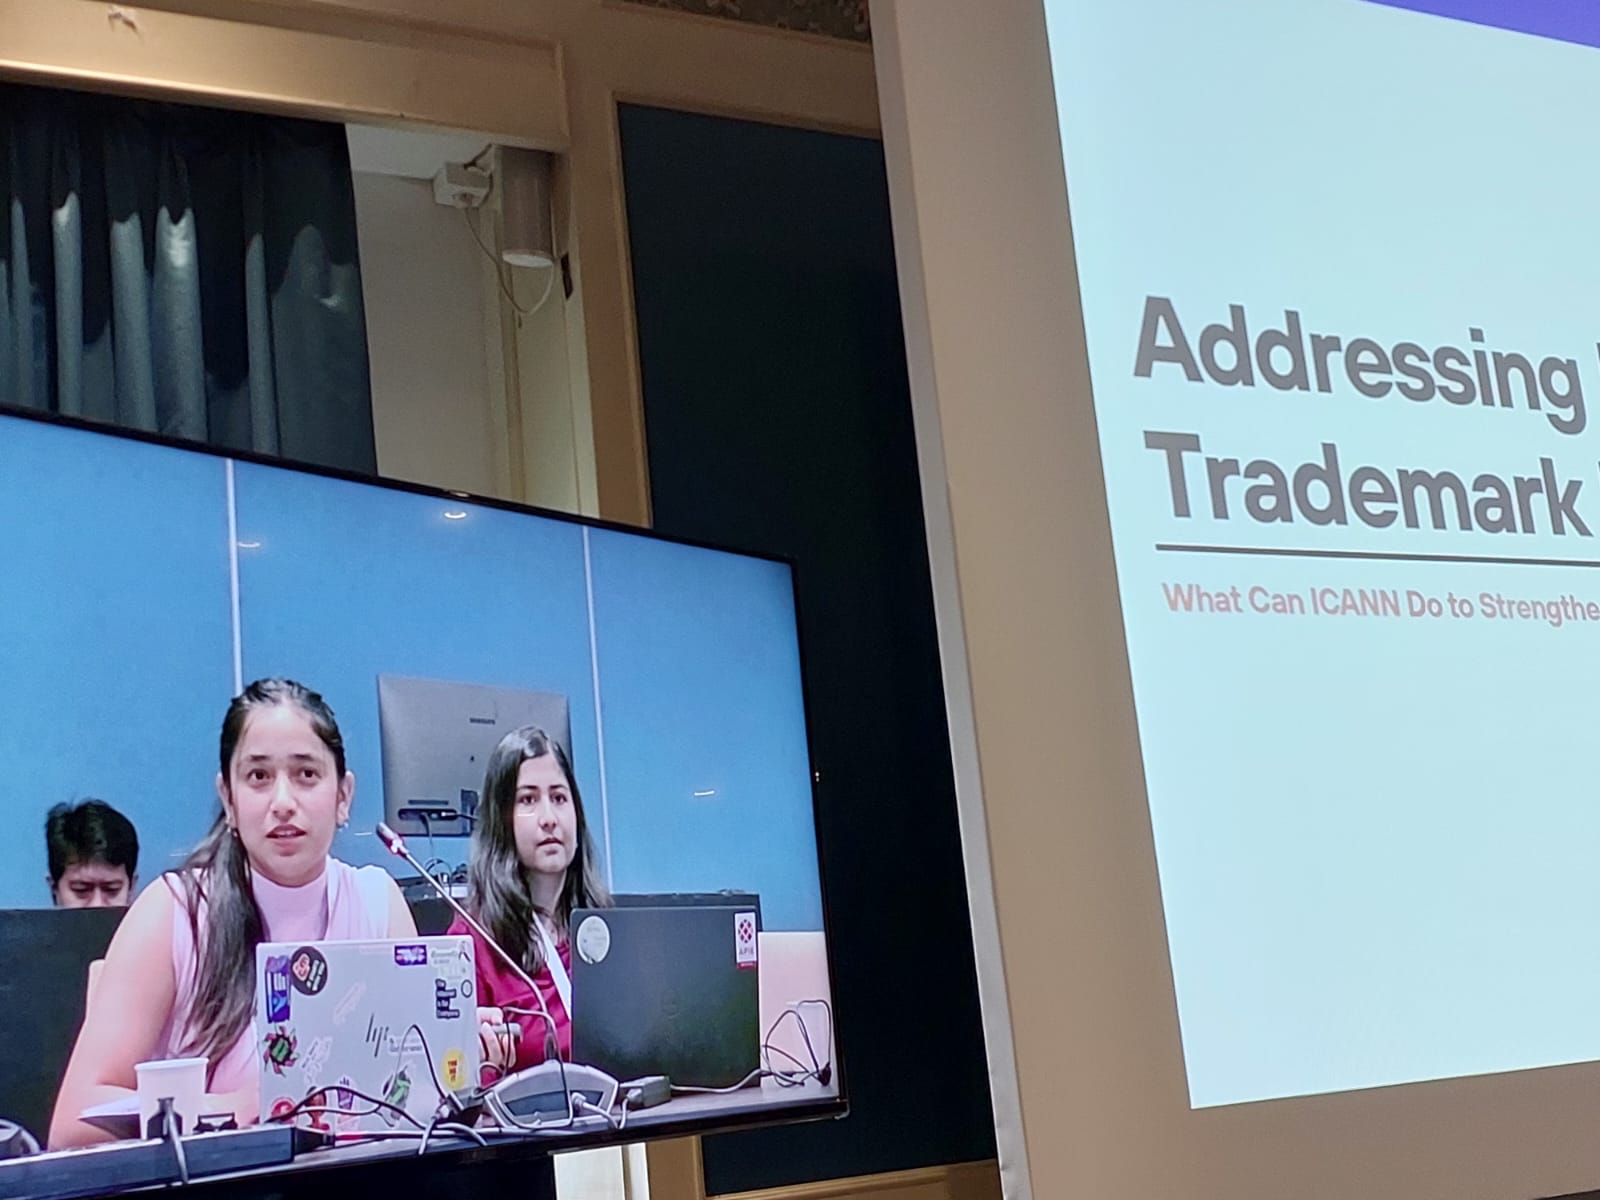
Dokumen ini membahas mengenai tantangan penyalahgunaan Sistem Nama Domain (DNS Abuse) serta penyalahgunaan merek dagang (Trademark Misuse), bagaimana keterkaitannya, upaya yang telah dilakukan oleh ICANN, serta batasan arsitektur saat ini.
Definisi dan Keterkaitan Masalah
DNS Abuse: Mencakup phishing, malware, botnets, pharming, serta spam (hanya jika digunakan untuk mengirimkan jenis penyalahgunaan DNS lainnya).
Trademark Misuse: Meliputi cybersquatting, peniruan merek (brand impersonation), serta penggunaan nama yang mirip secara membingungkan untuk mengeksploitasi kepercayaan.
Titik Temu: Domain berbahaya sering kali meminjam identitas merek terpercaya agar tindakan penipuan terlihat lebih meyakinkan.
Faktor Ekonomi Pemicu Penyalahgunaan (Kurva Nilai-Kerentanan)
Biaya registrasi yang murah menjadi penggerak utama skala aktivitas jahat.
Sekitar 50% dari seluruh domain phishing berharga $2 atau kurang untuk didaftarkan.
Berdasarkan temuan regresi GLM, diskon promosi sebesar $1 pada pendaftaran domain berkorelasi dengan lonjakan sebesar +49%, sementara penurunan harga dasar setiap $1 berkorelasi dengan peningkatan sebesar +6.6%.
Upaya dan Tindakan yang Telah Dilakukan ICANN
Amandemen Kontrak (2024): Memberikan kewajiban yang lebih jelas bagi registri dan registrar gTLD terkait penanganan laporan serta mitigasi penyalahgunaan DNS.
Data & Pengukuran: Menggunakan Domain Metrica dan Identifier Technology Health Indicators (ITHI) untuk analisis tren berbasis data.
Program Audit Kepatuhan Kontrak: Memastikan registri dan registrar mematuhi kebijakan konsensus.
Trademark Clearinghouse (TMCH): Basis data sentral yang memperingatkan pemilik merek selama periode Sunrise ketika domain yang cocok didaftarkan.
UDRP (Uniform Domain Name Dispute Resolution Policy): Kebijakan penyelesaian sengketa untuk menyelesaikan kasus cybersquatting pada gTLD.
Keterbatasan Arsitektur Saat Ini
Kebijakan UDRP memiliki tujuan khusus yang terbatas, yaitu hanya untuk menyelesaikan kasus cybersquatting.
Kebijakan privasi dan redaksi pada WHOIS membuat pemilik merek kesulitan untuk mengidentifikasi pelaku cybersquatting serta pemalsu.
ICANN tidak bertanggung jawab atas konten profil atau verifikasinya, sehingga solusi alternatif yang sering ditempuh adalah negosiasi sukarela atau jalur hukum.
Solusi Proaktif vs Reaktif
Menerapkan verifikasi Know Your Customer (KYC) wajib dan validasi operasional.
Menetapkan pembatas akses API (API Access Guardrails), membatasi harga diskon yang abusif, dan mengatur metode pembayaran berisiko tinggi.
Memperkenalkan mekanisme verifikasi pendaftar pra-keluhan yang terstandar dan dipercepat, serta menyediakan jalur mediasi UDRP opsional berbiaya rendah.
Kesimpulan
Masalah yang Beririsan: Penyalahgunaan DNS dan pelanggaran merek dagang merupakan dua masalah yang berbeda, namun keduanya dapat saling beririsan di dalam ekosistem nama domain yang sama.
Kebutuhan Pendekatan Proaktif: Mengandalkan penangguhan reaktif saja tidak cukup; penguatan kepercayaan terhadap Sistem Nama Domain (DNS) memerlukan tindakan preventif yang lebih ketat, seperti pembatasan harga murah/diskon pendaftaran domain yang memicu aktivitas jahat, serta verifikasi pendaftar yang lebih kuat guna mengatasi celah dari keterbatasan arsitektur saat ini.
Tanggapan (0)
Belum ada tanggapan. Jadilah yang pertama menulis.